Безпека AI-бота для бізнесу: доступи, дані й контроль дій
AI-бот може не лише відповісти клієнту. Якщо він читає внутрішні документи, шукає дані в CRM або викликає інструменти, помилка у відповіді перетворюється на питання доступу, репутації, витрат чи реальної зміни в системі. Захист тут починається не з «ідеального промпту», а з меж: які дані модель бачить, що їй дозволено робити і хто перевіряє результат.
У серпні 2026 року OWASP опублікувала нову редакцію Top 10 для застосунків на основі великих мовних моделей. Це корисна карта загроз, але не сертифікат і не готовий чекліст для конкретного продукту. Нижче — практичний спосіб перетворити її на контроль для бізнес-процесу: від потоку даних до прав агента й перевірки перед запуском.
Де починається ризик AI-бота
Ризик визначає не назва технології, а її місце в процесі. Бот, який відповідає лише за затвердженими сценаріями, має інший профіль ризику, ніж AI-асистент із пошуком по документах, а агент із правом змінювати записи в CRM потребує ще суворіших обмежень. Якщо порівнюєте ці формати, дивіться чим чат-бот відрізняється від AI-асистента й агента.
Намалюйте шлях одного запиту: хто його надсилає, звідки система бере контекст, які компоненти його обробляють, куди може потрапити відповідь і які дії запускаються. Позначте окремо зовнішні джерела — листи, вкладення, сторінки, повідомлення клієнта — і внутрішні системи: CRM, базу знань, ERP та сховище файлів. Саме на переходах між ними часто виникає неочевидний доступ.
Що змінилося в OWASP 2026
OWASP Top 10 for LLM Applications 2026 вийшла 3 серпня 2026 року. OWASP описує її як оновлену карту ризиків для застосунків із LLM; список доповнюється аналізом загроз і практик спільнотою. Використовуйте його, щоб не забути класи проблем, а пріоритети визначайте за власним потоком даних, правами та наслідками помилки.
Для агентів важливе ще одне оновлення: 1 вересня OWASP представила Agent Control Standard (ACS), зосереджений на можливості бачити, обмежувати й перевіряти доступ та дії агента під час роботи. Практичний висновок для компанії простий: агент має бути спостережуваним і керованим у runtime, а не лише мати обмеження в інструкції.
П’ять зон контролю для бізнесу
1. Вхідні дані та prompt injection
Prompt injection — спроба змінити поведінку моделі через текст у запиті або джерелі, яке вона читає. Інструкція може бути прямою («ігноруй попередні правила») або захованою в листі, документі чи вебсторінці. Межа довіри має бути технічною: вміст джерела передається як дані, не отримує права змінювати системні правила, а команди з нього не виконуються автоматично.
Відокремлюйте недовірений текст, обмежуйте джерела пошуку, перевіряйте відповіді перед дією і тестуйте типові сценарії атак. Саме по собі додавання захисної фрази в промпт не є достатнім бар’єром: офіційна документація OWASP радить поєднувати кілька заходів, серед яких обмеження поведінки, валідація виводу, мінімальні привілеї, людське підтвердження та тестування.
2. Доступ до конфіденційних даних
Модель може відповісти лише за тими даними, які їй доступні через контекст, пошук або інструмент. Тому принцип «не показувати зайвого» треба реалізувати до генерації відповіді: перевіряти роль і права користувача на рівні запиту до джерела, обмежувати поля й документи, а не просити модель самостійно вирішити, кому їх можна віддати.
Перевірте також журнали, аналітику, передавання стороннім провайдерам і строки зберігання. Для чутливого процесу зафіксуйте, які дані потрібні взагалі, що маскується, хто має доступ до логів і як видалити дані за затвердженим процесом. Деталі юридичних підстав і вимог до персональних даних — окрема тема; ця стаття про технічні межі системи.
3. Права та інструменти агента
Якщо агент може створити угоду, змінити статус, надіслати лист або видалити запис, кожен інструмент стає частиною поверхні атаки. Дайте йому вузький набір операцій і найменші потрібні права. Наприклад, пошук контактів не повинен автоматично означати можливість експорту всієї бази.
Розділіть підготовку дії та її виконання. Перед незворотною чи фінансово значущою зміною покажіть людині конкретні параметри для підтвердження. Перевіряйте права на сервері при кожному виклику, а не лише в інтерфейсі або промпті. У контексті CRM також визначте, які поля агент може читати й змінювати та як відновити помилкову операцію. Практику інтеграцій і обробки збоїв ми розібрали в матеріалі про підключення чат-бота до CRM.
4. Вивід, дії та людська перевірка
Текст моделі не слід вважати безпечним лише тому, що його згенерувала ваша система. Перед показом, записом у CRM або передаванням іншому сервісу перевірте формат і дозволені значення. Екрануйте вивід у відповідному контексті, а запити до баз даних будуйте параметризовано. Модель не повинна самостійно формувати довільні SQL-запити чи URL для інструментів, якщо це можна замінити контрольованою схемою параметрів.
Заздалегідь визначте, коли бот відповідає з джерелом, коли відмовляється, а коли передає розмову людині. Для важливих процесів зберігайте аудиторський слід: користувач, джерело контексту, викликаний інструмент, параметри, результат і факт підтвердження. Не записуйте в логи зайві секрети чи повні персональні дані.
5. Залежності, зловживання та витрати
Модель, бібліотеки, пошуковий індекс, конектори й зовнішні API мають власні ризики доступності та змін версій. Ведіть перелік залежностей і власників, оновлюйте компоненти, обмежуйте швидкість запитів і бюджети. Задайте тайм-аути, максимальну довжину контексту та число кроків агента. Це зменшує ймовірність зациклення й допомагає локалізувати наслідки помилки.
Для бази знань контролюйте, хто додає або змінює документи, як вони індексуються та коли видаляються зі старих копій. Зміна джерела має бути відстежуваною, а відновлення — можливим. Вимірюйте не лише ціну одного запиту, а й витрати на повтори, пошук, зовнішні інструменти, моніторинг і людське опрацювання невдалих випадків.
Як обмежити агента, який працює з системами
Для агента сформуйте таблицю дозволів до підключення інструментів:
| Операція | Дозвіл | Контроль |
|---|---|---|
| Знайти клієнта за погодженими полями | Читання обмежених полів | Перевірка ролі та журнал запиту |
| Підготувати нову угоду | Чернетка без запису | Людина перевіряє поля й джерело |
| Створити або змінити угоду | Точкова дія через серверний API | Повторна перевірка прав та аудит |
| Видалити запис або змінити фінансові умови | За замовчуванням заборонено | Окреме підтвердження уповноваженої людини |
Таблиця — приклад структури, а не універсальна схема доступу. Узгодьте її з фактичними ролями й API. Якщо задача вирішується читанням і підготовкою чернетки, не надавайте запис лише «про запас». Для кожного дозволу вкажіть власника, причину, строк перегляду та аварійний спосіб відкликання.
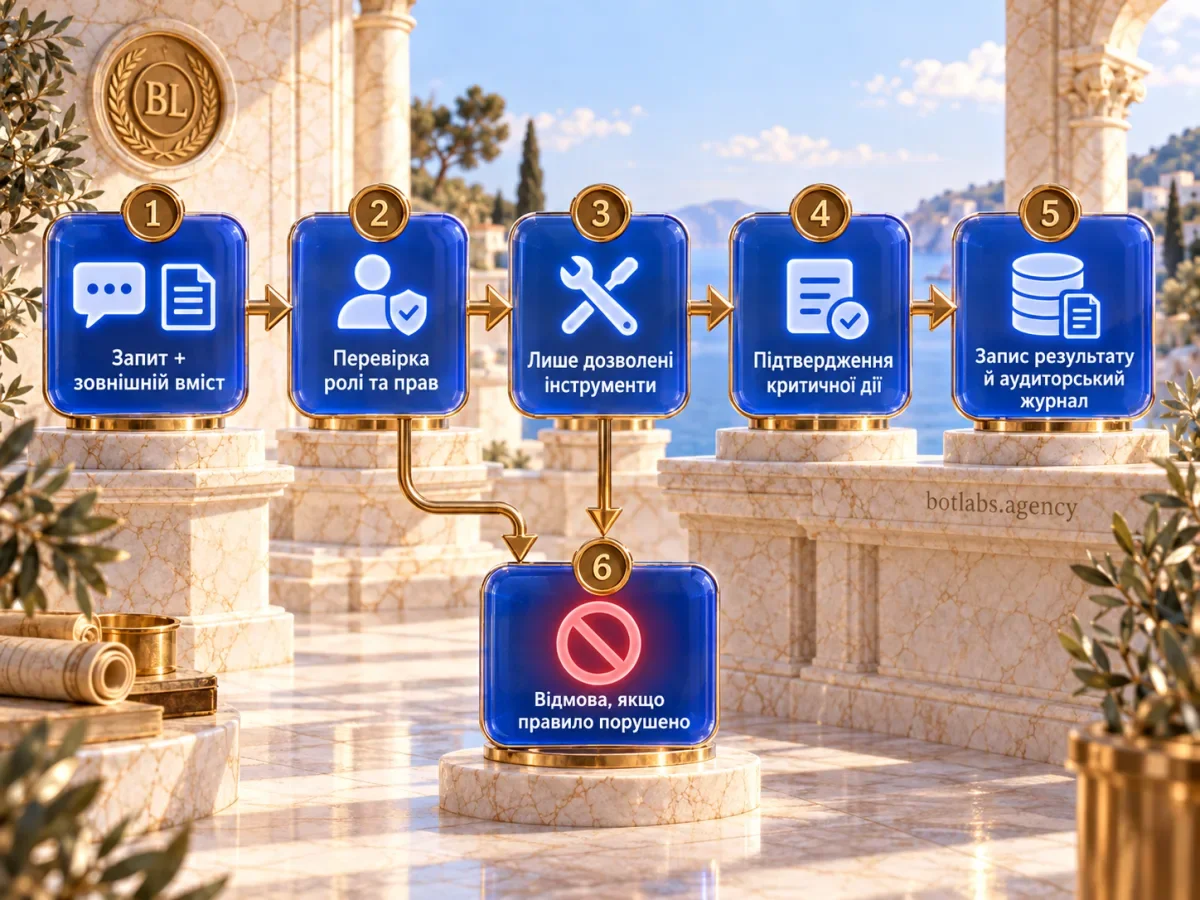
Практичний план перевірки перед запуском
- Опишіть сценарій і межі. Перелічіть користувачів, дані, системи, інструменти та результат, який вважається успіхом.
- Намалюйте потік даних. Позначте зовнішній і внутрішній контекст, місця зберігання, журнали та передачу провайдерам.
- Призначте дозволи. Для кожного інструмента вкажіть читання/запис, конкретні поля, умови підтвердження та відповідального.
- Перевірте відмови й атаки. Тестуйте прямі й непрямі інструкції, доступ між ролями, некоректний вивід, дубльовані запити, недоступність API та перевищення лімітів. Запишіть очікувану поведінку й фактичний результат; випадкова кількість тестів не є доказом безпеки.
- Увімкніть спостережуваність і відновлення. Перевірте журнали, сповіщення, вимкнення інструмента, відкликання ключів і процедуру повернення даних у коректний стан.
- Запустіть обмежено й переглядайте доступи. Почніть з одного сценарію або групи користувачів, визначте метрики інцидентів і помилок, переглядайте права після змін у процесі.
Безпека не завершується разовим тестом перед релізом. Нове джерело даних, модель, конектор чи інструмент змінює межі довіри, тож має запускати повторну перевірку саме того шляху, якого торкнулася зміна.
Висновок
Надійність AI-бота для бізнесу залежить від контрольованого доступу до даних, вузьких прав інструментів, перевірки виводу й зрозумілого людського контролю. Почніть із карти одного реального сценарію, а потім перевірте кожен перехід між користувачем, моделлю, джерелами та бізнес-системами. OWASP допомагає побачити класи ризиків; конкретний захист має відповідати вашій архітектурі й ціні помилки.
Поширені запитання
Так, атаки можуть намагатися змінити поведінку моделі через прямий запит або вміст джерела, яке вона читає. Надійний захист не покладається лише на системний промпт: розділяє інструкції й дані, обмежує права, перевіряє вивід і потребує підтвердження для критичних дій.
Немає одного налаштування, що гарантує повне усунення ризику. Зменшуйте можливі наслідки через ізоляцію недовіреного контенту, контроль інструментів, серверну авторизацію, обмеження даних і повторне тестування після змін.
Передавайте моделі лише необхідні дані, перевіряйте права користувача до пошуку, обмежуйте поля й документи та окремо керуйте журналами й строками зберігання. Не доручайте моделі самій визначати доступ до записів.
Лише ті, що потрібні для конкретного сценарію. Починайте з мінімального читання або підготовки чернетки; запис, масові зміни й видалення відокремлюйте та захищайте додатковим підтвердженням і журналом.
Це редакція OWASP, опублікована 3 серпня 2026 року, яка оновлює карту ризиків LLM-застосунків. Її слід використовувати як основу для аналізу, а не як сертифікацію чи заміну перевірки конкретної системи.
Ні. Перелік допомагає структурувати загрози, але не знає ваших ролей, джерел даних, інтеграцій і ціни помилки. Перетворіть відповідні ризики на конкретні контролі та перевірте їх у вашій архітектурі.
Джерела
- OWASP GenAI Security Project: OWASP Top 10 for LLM Applications 2026 — опубліковано 3 серпня 2026 року.
- OWASP: представлення Top 10 2026 та Agent Control Standard — 1 вересня 2026 року.
- OWASP GenAI: Prompt Injection — опис загрози та заходів зниження ризику.
- OWASP GenAI: Agent Control Standard — стандарт контролю та спостережуваності агентів.
Обговоріть безпеку вашого AI-бота з фахівцем
За 15 хвилин уточнимо, до яких даних і систем має доступ ваш бот, та з чого почати перевірку.
Перевірмо доступи
вашого AI-бота.
Обговоримо дані, системи та дії.
Визначимо, з чого почати перевірку.