Корпоративна база знань з AI: як працює RAG і з чого почати
У компанії часто є відповіді на типові робочі питання — у регламентах, інструкціях, каталогах, документації та листуванні. Проблема в тому, що ці знання розпорошені, а знайти чинну версію документа може бути складніше, ніж запитати колегу. Корпоративний AI-асистент може спростити пошук: співробітник ставить питання звичайною мовою, а система знаходить потрібні матеріали й готує відповідь із посиланнями.
Один із підходів до цього — RAG (retrieval-augmented generation, генерація з доповненням пошуком). Він поєднує пошук у джерелах компанії з генерацією тексту мовною моделлю. Такий підхід допомагає використати актуальні документи без перенавчання моделі щоразу, коли змінюється інструкція. Водночас RAG сам по собі не гарантує правильну відповідь, дотримання доступів або конфіденційність: це властивості всієї системи та її керування.
Як працює RAG у корпоративній базі знань
У звичайному пошуку працівник вводить слова й отримує список документів, які треба відкрити та прочитати. У системі з RAG пошук залишається важливою частиною процесу, але після нього мовна модель формулює відповідь на основі вибраного контексту. Дослідницька робота Lewis та співавторів описала RAG як поєднання генеративної моделі з зовнішньою непараметричною пам’яттю, яку можна оновлювати окремо від моделі.
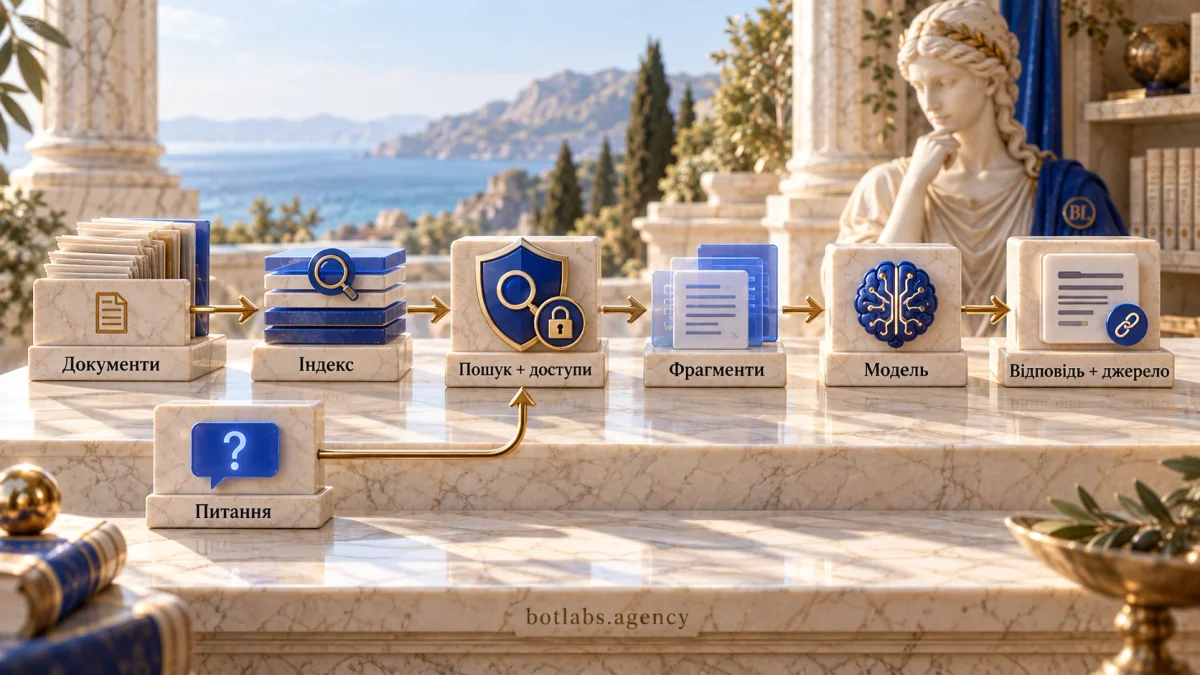
У типовій корпоративній реалізації процес має кілька етапів:
- Підготовка джерел. Документи збирають із дозволених сховищ, очищають від зайвих копій і перетворюють на придатний для пошуку вміст.
- Індексація. Текст ділять на фрагменти, додають описові дані — наприклад, назву, власника, дату й рівень доступу — та індексують для пошуку.
- Пошук за питанням. Запит співробітника використовується для пошуку відповідних фрагментів. До видачі мають застосовуватися права користувача.
- Формування відповіді. Модель отримує питання й знайдений контекст та створює відповідь. Інтерфейс може показувати посилання на джерела, щоб людина могла звірити деталі.
Ці кроки не означають, що система завжди знайде потрібне або правильно узагальнить матеріал. Пошук може пропустити важливий фрагмент, документи можуть суперечити один одному, а генерація — хибно витлумачити контекст. Тому посилання на джерела, відмова за браку доказів і передавання складного питання фахівцю мають бути частиною дизайну та перевірки.
| Підхід | Що отримує користувач | Коли варто розглядати |
|---|---|---|
| Пошук за ключовими словами | Перелік документів або фрагментів | Коли працівники вміють формулювати запити й готові самі читати матеріали |
| RAG-асистент | Сформульовану відповідь із знайденого контексту та, за належної реалізації, посиланнями | Коли питання природною мовою, а знання розподілені між багатьма джерелами |
| Донавчання моделі | Змінену поведінку чи формат генерації для певного завдання | Коли потрібні сталі навички, формат або стиль; не як універсальне сховище мінливих фактів |
RAG і донавчання розв’язують різні задачі та можуть поєднуватися. Зовнішнє джерело знань зручне для матеріалів, які часто оновлюються; донавчання може бути корисним для поведінки або формату. Рішення залежить від даних, якості пошуку, вимог до приватності, затримки, витрат і підтримки — універсальної переваги одного методу немає.
Які документи додавати до бази
Почніть із робочого питання, а не з масового завантаження всіх файлів компанії. Зберіть повторювані запити співробітників і визначте, які затверджені джерела вже містять відповідь. Це допоможе обмежити перший набір матеріалів і зрозуміти, як вимірювати результат.
Для першої версії часто підходять чинні процедури, інструкції для працівників, довідки про продукт, сервісні правила, матеріали адаптації новачків і внутрішні відповіді на типові запитання. Оберіть конкретний домен знань: наприклад, правила повернення товару або послідовність технічної перевірки. Не починайте з усього корпоративного диска, якщо немає узгоджених власників, класифікації доступу та процесу оновлення.
Для кожного джерела корисно знати:
- хто відповідає за зміст і може підтвердити його актуальність;
- для яких ролей документ призначений;
- дату набуття чинності й дату наступного перегляду;
- чи є він офіційним джерелом, чи лише довідковим матеріалом;
- з якими іншими документами він може конфліктувати.
Застарілий документ не стає правильним від того, що його знайшла AI-система. Визначте, як виводити з індексу попередні редакції, дублікати, чернетки та файли без власника. Якщо історичні версії потрібні для аудиту, зберігайте їх окремо й не змішуйте з матеріалами, за якими асистент відповідає на поточні питання.
Дані з листування, персональні відомості, комерційно чутливі матеріали та файли з обмеженим доступом потребують окремого рішення до індексації. Перевірте, чи дозволено їх використовувати в обраному сервісі, як обробляються журнали запитів і хто може переглядати індекс. Якщо джерело не має зрозумілої мети або власника, спершу вирішіть питання керування ним.
Як забезпечити актуальність і доступи
База знань — це не одноразове завантаження файлів, а процес керування змінами. Кожне джерело має мати власника, відповідального за зміст, та зрозумілий цикл перегляду. Коли змінюється політика чи процедура, оновлення має дійти до пошукового індексу, а попередня версія — бути позначена або вилучена згідно з правилами зберігання.
Окрема вимога — права доступу. Якщо працівник не може відкрити документ напряму, AI-асистент не повинен використати його для відповіді цьому працівнику. Microsoft описує підхід до безпеки рівня документа для пошуку: ідентичність користувача та обмеження доступу мають враховуватися в пошуковій видачі. Точна реалізація залежить від платформи, але важливий принцип загальний: перевіряти дозволи на етапі отримання контексту, а не доручати мовній моделі вгадувати, що кому можна показати.
Перед запуском перевірте щонайменше такі сценарії:
- користувач бачить тільки документи, дозволені його ролі;
- доступ відкликається після зміни ролі чи звільнення;
- посилання в відповіді не відкриває матеріал ширшій аудиторії;
- права однаково працюють для фрагментів, кешу, експорту та журналів;
- вилучені або змінені документи не продовжують з’являтися в результатах;
- помилки синхронізації помітні відповідальній команді.
Застосуйте мінімально необхідний доступ до сховищ, індексу й інтеграцій. Фіксуйте джерело, дату індексації та результат пошуку настільки, наскільки це потрібно для налагодження й аудиту, але не накопичуйте в журналах зайві персональні дані. Визначте, хто розслідує помилкову відповідь і як тимчасово вимкнути проблемне джерело або асистента.
Як зменшити помилки й недоречні відповіді
RAG може прив’язати відповідь до знайдених джерел, але це не гарантує, що відповідь буде точною. Для якісної поведінки потрібні перевірені документи, відповідний пошук, інструкції генерації, прозорі посилання й регулярне тестування. Відповідь без джерела або з нерелевантним джерелом треба вважати сигналом для перевірки, а не доказом надійності.
Складіть контрольний набір реальних питань до запуску. Для кожного зафіксуйте очікувані документи, правильні ключові факти, дозволену аудиторію та бажану поведінку, якщо інформації бракує. Додайте питання, на які база не має відповіді, неоднозначні формулювання, конфліктні версії та запити з різними рівнями доступу. Оцінюйте окремо пошук (чи знайдено потрібні матеріали) і генерацію (чи коректно вони передані у відповідь).
Визначте правила для невизначеності: коли система відповідає з застереженням, просить уточнення, каже, що матеріалу не знайшла, або передає запит відповідальному працівнику. Не використовуйте фразу «відповідай тільки з джерел» як єдиний контроль: інструкція не усуває помилки пошуку чи тлумачення. Відповіді з посиланнями варто відкривати й перевіряти на зрозумілість, достатність контексту та відповідність правам користувача.
OWASP у редакції GenAI Top 10 за 2026 рік виділяє ризики, пов’язані, зокрема, з вразливостями векторного пошуку та embeddings. Для корпоративної бази це означає потребу контролювати не лише модель, а й джерела, процес додавання вмісту, індексацію, дозволи та реакцію на зловмисний або помилковий матеріал. Використовуйте список як орієнтир для аналізу загроз, а конкретні заходи добирайте до власної архітектури.
План пілота та метрики
Пілот можна спланувати як короткий цикл, наприклад на 30 днів, якщо обсяг, доступи, джерела й команда погоджені заздалегідь. Це ілюстративний план, а не обіцянка, що будь-яку корпоративну базу знань можна запустити за такий строк. Інтеграції, безпекова оцінка, очищення документів або закупівлі можуть вимагати більше часу.
- Визначте межі. Оберіть одну команду й один тип запитів. Зафіксуйте, хто користувачі, які дані залучені та що буде означати корисний результат.
- Підготуйте корпус. Знайдіть власників документів, підтвердьте актуальні версії, позначте ролі та виключіть непотрібні чи чутливі матеріали.
- Зберіть базову лінію. Зафіксуйте типові питання, час пошуку відповіді та частоту ескалацій за чинним процесом. Узгодьте контрольні питання з експертами.
- Перевірте прототип. Виміряйте якість пошуку й відповідей, перевірте права доступу, джерела, відмову за браку інформації та поведінку на конфліктних даних.
- Запустіть обмежене використання. Дайте доступ невеликій групі, збирайте оцінки «допомогло / не допомогло» і переглядайте помилки з власниками знань.
- Вирішіть, що далі. Порівняйте результати з базовою лінією, оцініть ризики й витрати, а потім виправте джерела, змініть межі або зупиніть пілот.
Вимірюйте не лише кількість запитів. До корисних показників належать частка відповідей, які експерти оцінили як правильні й достатні; якість пошуку потрібного фрагмента; частка відповідей із релевантним джерелом; коректні відмови на питання без відповіді; успішність перевірок доступу; частота ескалацій; час до корисної відповіді; вартість обробки запиту. Порівнюйте показники за однаковим набором сценаріїв і сегментуйте їх за типом питання та роллю.
Успішний пілот — не демонстрація кількох вдалих відповідей. Команда має побачити, у яких сценаріях інструмент допомагає, де він помиляється, хто підтримує матеріали та чи прийнятні ризики й витрати. Лише після цього є сенс розширювати аудиторію або додавати нові джерела.
Висновок
Корпоративна AI-база знань може полегшити роботу з розпорошеними інструкціями, якщо пошук пов’язаний із перевіреними джерелами, а доступи та оновлення працюють разом із ним. RAG не замінює якість документів, експертну перевірку чи контроль безпеки. Почніть з одного конкретного типу питань, обмеженого набору чинних джерел і заздалегідь визначених критеріїв якості. Тоді рішення про масштабування спиратиметься на роботу системи в реальному процесі, а не на враження від демонстрації.
Поширені запитання
RAG спочатку шукає релевантну інформацію у підключених джерелах, а потім мовна модель використовує знайдений контекст для формування відповіді. Посилання на документи дають змогу перевірити її, якщо система коректно повертає джерела.
Ні. Пошук може не знайти потрібний матеріал, а модель — неправильно витлумачити знайдений фрагмент. Потрібні контроль якості документів, тестування пошуку й генерації, зрозумілі посилання, правила відмови та людська ескалація.
RAG додає контекст із зовнішніх джерел під час відповіді, а донавчання змінює параметри моделі для певної поведінки чи формату. Це різні інструменти; вибір залежить від того, чи треба оновлювати факти, змінити спосіб відповіді або поєднати обидва підходи.
Перевіряйте ідентичність і права користувача в пошуковому шарі до передавання фрагментів моделі. Перевірте також посилання, кеші, журнали й копії індексу після відкликання доступу.
Строк залежить від стану документів, інтеграцій, правил доступу, вимог безпеки та обсягу тестування. План на 30 днів може бути корисним як ілюстрація обмеженого пілота, але не є гарантованим терміном розробки чи запуску.
Оцінюйте точність пошуку та відповіді окремо, доречність джерел, правильність відмов, результати перевірок доступу, час до корисної відповіді, ескалації та витрати. Заздалегідь підготуйте набір реальних питань і базові показники чинного процесу.
Джерела
- Lewis P. та ін. Retrieval-Augmented Generation for Knowledge-Intensive NLP Tasks (2020).
- Microsoft Learn: Retrieval Augmented Generation (RAG) у Azure AI Foundry.
- Microsoft Learn: огляд контролю доступу на рівні документа в Azure AI Search.
- OWASP GenAI Security Project: OWASP Top 10 for LLM Applications 2026.
- Читайте також опубліковані статті: чат-бот, AI-асистент чи AI-агент · інтеграція чат-бота з CRM · вибір між Telegram-ботом і ботом на сайті.
Обговоріть AI-базу знань із фахівцем
За 15 хвилин обговоримо джерела документів і доступи працівників та окреслимо першу корисну тему для пілота.
З яких знань
почати пілот?
Обговоримо документи й доступи.
Окреслимо першу тему для команди.